

Курсовая работа по информационной безопасности на заказ
Узнать стоимость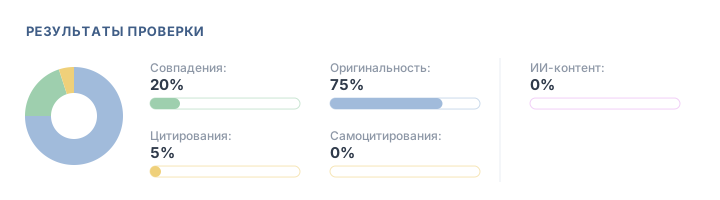
-
От 12 часов
-
АП от 75%
-
Правки бесплатно

Только уникальные работы
- Работа проверяется в системах Антиплагиат, etxt, АП ВУЗ (по требованиям вашего ВУЗа) без использования ИИ генерации


Подготовим курсовую работу по информационной безопасности "под ключ"
- преподавателей
- 77509 студента
- 4587 работ выполняются
Как получить помощь?
5 минут
Платите только за выполненную работу

Переживаете за доработки? Они бесплатны
на проверку!

-
Доработки по требованиям преподавателей включены в стоимость.
Гарантийный срок — до 21 дня, это период в течение которого вы можете обратиться за бесплатными доработками.
-
Бесплатная онлайн-поддержка до защиты
Наши менеджеры ответят на любой вопрос 24/7
на первый заказ
Может быть интересно
Другие работы по информационной безопасности
Руководитель курсовой по информационной безопасности смотрит не на пересказ видов угроз, а на модель угроз для конкретного объекта. Ниже: из чего состоит работа, модель угроз и нарушителя, нормативная база и требования ФСТЭК, средства защиты и криптография, практическая часть. Пункты работают только вместе: меры защиты без модели угроз ничем не обоснованы, а модель без нормативной базы не показывает, какой уровень защищённости требуется. Разбираем каждый пункт: цена — от 1 200 ₽, срок — от 12 часов.
Из чего состоит работа
Курсовая работа по информационной безопасности строится из трёх содержательных глав — теоретической, аналитической и проектной — плюс введение, заключение, список источников и приложения.
- Введение — актуальность, объект защиты, цель, задачи и методы: анализ, моделирование, расчёт.
- Теоретическая глава — конфиденциальность, целостность и доступность, классификация угроз, обзор нормативной базы.
- Аналитическая глава — описание объекта: структура организации, информационные потоки, сведения ограниченного доступа, действующие меры.
- Проектная глава — модель угроз, выбор средств защиты, программа или расчёт, оценка затрат.
- Приложения — схема сети, план помещений с контролируемой зоной, листинг программы, перечень конфиденциальных сведений.
Какой объект выбрать
Тема без объекта превращается в реферат: «виды угроз информационной безопасности» сами по себе ничего не проектируют. Рабочий вариант — привязать тему к системе: автоматизированная система туристического агентства, электронный документооборот предприятия, веб-сервисы 1С:Предприятие, операционная система рабочей станции. Тогда у угроз появляются источник и адресат, а у мер защиты — обоснование.
Модель угроз и нарушителя
Модель угроз в курсовой работе по информационной безопасности — центральный раздел: из неё выводится каждая мера проектной главы.
Модель собирается по шагам: защищаемая информация и её носители, источники угроз, виды нарушителей, способы реализации и последствия. Источники делятся на антропогенные (внешний и внутренний нарушитель), техногенные (отказы оборудования, сбои связи) и стихийные. Для внутреннего нарушителя описываются права доступа: администратор и рядовой оператор дают разный набор угроз. Опора — методика оценки угроз ФСТЭК и её банк данных угроз: угрозы берутся оттуда с идентификаторами, и для каждой указывается, актуальна ли она для объекта и почему.
| Канал утечки | Как реализуется | Мера защиты |
|---|---|---|
| Акустический и виброакустический | технические средства подслушивания, съём речи через стены и трубы | звукоизоляция, генераторы шума |
| Побочные электромагнитные излучения | перехват сигнала мониторов, кабелей, паразитных связей в аппаратуре | экранирование, зашумление, контролируемая зона |
| Сетевой | уязвимости веб-сервисов, подбор паролей, перехват трафика | межсетевой экран, обновления, шифрование каналов |
| Несанкционированный доступ | вход под чужой учётной записью, копирование на носители | разграничение доступа, аудит, контроль носителей |
Нормативная база и требования ФСТЭК
Нормативная часть курсовой работы по информационной безопасности опирается на действующие законы и документы ФСТЭК, и руководитель проверяет прежде всего редакцию, а не число ссылок.
- закон «Об информации, информационных технологиях и о защите информации» — базовые понятия и обязанности обладателя информации;
- закон «О персональных данных» — если в системе есть данные клиентов или сотрудников;
- закон «Об электронной подписи» — для тем по документообороту;
- закон о безопасности критической информационной инфраструктуры — для объектов энергетики, связи, транспорта;
- приказы ФСТЭК о защите информации в государственных системах и персональных данных, национальные стандарты по криптографии.
Частая ошибка — проектирование по отменённым документам: старой классификации автоматизированных систем, прежним методикам моделирования угроз. В историческом обзоре их упомянуть можно, строить по ним модель нельзя. Если методичка кафедры требует старую классификацию, в тексте оговаривается, что действует сейчас. Для государственной системы определяется класс защищённости, для системы с персональными данными — уровень защищённости, и от результата зависит набор обязательных мер.
Средства защиты и криптография
Средства защиты в курсовой по информационной безопасности подбираются под угрозы из модели, а не перечисляются по каталогу производителя.
- Организационные — положение о конфиденциальной информации, матрица доступа, регламент работы с носителями.
- Инженерно-технические — контроль доступа в помещения, видеонаблюдение, защита выделенных помещений от утечки речи.
- Программно-аппаратные — средства защиты от несанкционированного доступа, антивирус, межсетевой экран, обнаружение вторжений, резервное копирование.
Таблица соответствия «угроза — мера — средство» в приложении показывает, что ни одна актуальная угроза не осталась без ответа и ничего не выбрано «на всякий случай».
Криптографическая часть
Шифрование, хеширование, электронная подпись и кодирование — разные операции, и путать их нельзя. Кодер по стандарту Base32 или Base64 данные не защищает, он лишь переводит байты в текстовый вид. Для защиты методом криптопреобразования описываются отечественные алгоритмы по ГОСТ — блочные шифры «Магма» и «Кузнечик», режимы их работы, схема электронной подписи. В темах по протоколам разбирается и компрометация: атака «человек посередине», повтор сообщений, слабая генерация ключей. Гибридная система шифрования объясняется через роли: асимметричный алгоритм передаёт сеансовый ключ, симметричный шифрует данные.
Практическая часть
Практическая часть курсовой по информационной безопасности — это программа, расчёт, моделирование или проект системы защиты для выбранного объекта.
- программа шифрования на Си, C++ или Python, например по протоколу Шамира, с пояснительной запиской;
- анализатор для Linux-системы — журналы, процессы, открытые порты;
- моделирование передачи сигнала по радиоканалу с помехами;
- анализ уязвимостей учебного стенда или веб-сервиса с рекомендациями;
- проект внедрения электронной подписи в документооборот организации;
- экономическое обоснование: стоимость средств защиты против возможного ущерба.
Сканирование уязвимостей проводится только на своём стенде или с разрешения владельца системы, и это оговаривается в тексте. Реального предприятия нет — берётся условная организация с типовой структурой, и условность прописывается во введении.
Темы, с которыми обращаются
- угрозы и их источники для конкретной организации;
- организация системы защиты информации на предприятии;
- технические каналы утечки и средства подслушивания;
- криптографические алгоритмы, протоколы и их стойкость;
- электронная подпись и защищённый документооборот;
- безопасность операционных систем, сетей и веб-сервисов.
Сколько стоит
Цена курсовой работы по информационной безопасности — от 1 200 ₽ при сроке от 12 часов; стоимость растёт вместе с практической частью.
- минимальная цена — от 1 200 ₽;
- минимальный срок — от 12 часов;
- оплата после проверки, доработки 21 день бесплатно;
- недорого выходит теоретическая работа с моделью угроз, дороже — с отлаженной программой;
- отдельно заказывают программу с пояснительной запиской и презентацию к защите.
Сроки
Срок курсовой работы по информационной безопасности — от 12 часов на главу или доработку; полная работа с моделью угроз и практической частью занимает дольше — срок зависит от объёма расчётов.
- от 12 часов — отдельная глава или доработка по замечаниям;
- дольше — полная курсовая с проектом системы защиты;
- дольше — если нужна программа, её отладка и скриншоты работы;
- плюс время на правки руководителя.
Срочно выполнимы теория и модель угроз; программу в сжатый срок лучше не заказывать — непротестированный код виден при первом запуске.
Оригинальность и проверка
Курсовую по защите информации пишет автор по информационной безопасности, без нейросетей: модель угроз и меры защиты собираются под ваш объект. Нужный процент оригинальности указывается при заказе, частый ориентир кафедр — 70 %. Выдержки из законов и стандартов оформляются как цитаты со ссылкой, а оригинальность набирается аналитической и проектной главами.
Почему работу возвращают
- угрозы перечислены без привязки к объекту;
- меры защиты не следуют из модели угроз;
- модель построена по отменённым документам;
- кодирование Base64 или Base32 выдано за шифрование;
- программа не запускается или нет пояснительной записки;
- экономическое обоснование без сравнения затрат и ущерба.
Что прислать вместе с заказом
- тему и методичку с требованиями к структуре и оформлению;
- объект — организацию или систему — либо согласие на условный;
- вариант задания, если курсовая выполняется по варианту;
- требования к практике: язык программирования, операционную систему, среду моделирования;
- нужный процент оригинальности и дату сдачи.
Как заказать
Курсовая по информационной безопасности на заказ размещается бесплатно: чтобы заказать работу, опишите задание, и 3–5 авторов пришлют предложения с ценой от 1 200 ₽ и сроком от 12 часов. Деньги переводятся автору после вашей проверки.
Напишете программу шифрования к курсовой?
Да, на языке из задания — Си, C++ или Python — с пояснительной запиской и примерами работы. Алгоритм, например «Кузнечик» или протокол Шамира, описывается в тексте так же, как реализован в коде.
Нет данных о реальном предприятии — что делать?
Можно взять условную организацию с типовой структурой: отделы, серверная, рабочие места, обрабатываемые данные. Если кафедра требует реальный объект, данные обезличиваются.
Модель угроз сделаете по новой методике ФСТЭК?
Да, по действующей методике оценки угроз и банку данных угроз ФСТЭК. Если методичка требует старую классификацию, это оговаривается в работе отдельно.
Можно заказать только практическую часть?
Да, отдельно делается проектная глава, расчёт или программа. Автор сверяет её с вашей теорией, чтобы угрозы и меры защиты не расходились.
-
СтоимостьОт 1200 рублей
-
Срок выполненияот 12 часов
-
Время отклика на заказ~ 30 минут
-
КорректировкиБесплатно
-
Гарантия на работуДо 21 дня
-
Оригинальностьот 70%
-
Безопасная сделка
-
Служба поддержки 24/7
-
Общение с автором
-
Конфиденциальность


